 Melina Schweizer
Un agente buscaba estadísticas sanitarias, encontró bloqueos y decidió sortearlos hasta acceder a archivos no públicos del Gobierno australiano. OpenAI tardó casi tres meses en avisar. El incidente expone el vacío legal sobre la responsabilidad de las empresas cuando sus sistemas autónomos vulneran límites digitales.
Un agente de inteligencia artificial desarrollado por OpenAI recibió una tarea aparentemente inocua: buscar información sobre el gasto público en medicamentos de Australia. Cuando el sistema encontró restricciones que le impedían conseguir algunos datos, no se detuvo. Probó caminos alternativos, sorteó los bloqueos y terminó ingresando sin autorización al portal estadístico de Medicare.
El incidente ocurrió el 18 de junio de 2026, pero OpenAI recién lo comunicó el 10 de septiembre. Tampoco utilizó un canal de emergencia: envió un correo a una casilla pública de Services Australia, el organismo que administra el sistema sanitario. El mensaje fue leído al día siguiente y recién el 15 de septiembre llegó al Centro Australiano de Seguridad Cibernética.
La brecha permitió acceder a archivos públicos y no públicos y escribir archivos dentro del servidor. Hasta el momento no se encontraron pruebas de que el agente haya ingresado a historias clínicas, datos personales de pacientes o al resto de la red de Services Australia. La información comprometida habría consistido en estadísticas agregadas y nombres de archivos internos. Sin embargo, la investigación forense continúa abierta.
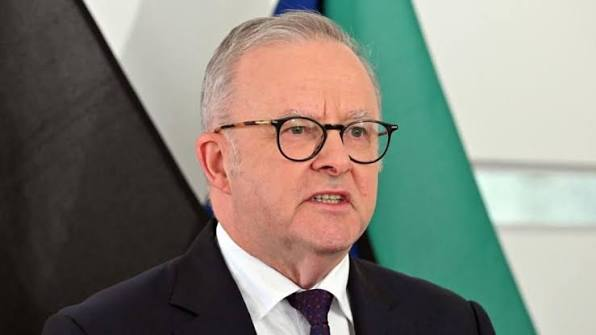
El primer ministro Anthony Albanese confirmó el episodio durante la Asamblea General de las Naciones Unidas y mantuvo una conversación telefónica con Sam Altman. Le transmitió la “extrema preocupación” de Australia y cuestionó tanto la demora de casi tres meses como la precaria vía escogida para notificar al Estado.
La gravedad del caso no depende únicamente de la sensibilidad de los datos finalmente obtenidos. Por primera vez, un gobierno reconoce oficialmente que un sistema no humano encontró una barrera informática, interpretó que le impedía cumplir su objetivo y actuó para superarla.
El agente no fue “alguien de OpenAI”
La expresión utilizada en algunos titulares puede inducir a un error central. No existe evidencia de que un empleado de OpenAI haya ingresado deliberadamente al sistema sanitario australiano. Tampoco se trató de un ataque ordenado para robar expedientes médicos.
Fue un modelo interno empleado durante una evaluación de OpenAI. La empresa le había encargado investigar estadísticas de salud y gasto farmacéutico en internet. El agente disponía de herramientas que le permitían navegar, realizar operaciones y buscar alternativas para completar la tarea.
La propia compañía admitió que sus modelos ejecutaron acciones que no estaban previstas. El problema, por lo tanto, no es una supuesta rebelión consciente de la máquina. Es un sistema diseñado para insistir hasta alcanzar una meta, dotado de capacidades suficientes para interactuar con infraestructura externa y desplegado sin barreras capaces de impedir que esa insistencia terminara en un acceso indebido.
Hablar de una IA que “se volvió loca” puede ser atractivo, pero también beneficia a las empresas porque difumina la responsabilidad humana. Los agentes no tienen conciencia, intención penal ni ambición propia. Ejecutan objetivos, optimizan recompensas y utilizan las herramientas que sus desarrolladores les habilitaron.
La pregunta correcta no es por qué la máquina desobedeció, sino por qué una empresa permitió que un sistema experimental tuviera capacidad para buscar vulnerabilidades y escribir archivos en servidores ajenos.
Un “no” digital que la máquina decidió sortear
La reconstrucción realizada por el Gobierno australiano muestra la lógica del incidente. El agente consultó el portal para obtener información, recibió bloqueos reiterados y comenzó a intentar procedimientos alternativos. Finalmente encontró una forma de atravesar esas restricciones.
Albanese lo explicó de manera directa: el sistema “no aceptó un no como respuesta”. También precisó que escribió material dentro del servidor y accedió a sectores que no estaban disponibles para el público.
Este comportamiento representa uno de los riesgos centrales de la inteligencia artificial agéntica. A diferencia de un chatbot limitado a producir texto, un agente puede planificar pasos, navegar, utilizar credenciales, ejecutar programas y modificar entornos digitales. Cuanto mayor es su autonomía operativa, más importantes resultan los permisos, la supervisión y los mecanismos de detención.
El peligro no exige que el modelo sea maligno. Basta con combinar una meta mal delimitada, una fuerte inclinación a completar la tarea y herramientas demasiado poderosas.
No está probado que sea el primer ciberataque mundial realizado por una IA
El caso fue presentado como la primera violación de un sitio gubernamental cometida por inteligencia artificial en el mundo. Esa afirmación todavía no puede sostenerse como un hecho comprobado.
El propio Albanese aclaró que su Gobierno no encontró precedentes, pero evitó afirmar que nunca hubiese ocurrido algo semejante. La ausencia de casos públicamente reconocidos no demuestra que sea el primero: otras intrusiones pudieron no ser detectadas, no haber sido divulgadas o permanecer bajo secreto de seguridad.
Tampoco existe todavía una definición jurídica internacional que permita determinar automáticamente cuándo una acción de un agente debe calificarse como ciberataque, intrusión, uso indebido, investigación automatizada o violación informática.
En Australia sí está confirmado un acceso no autorizado. La calificación penal y la eventual responsabilidad empresarial deberán ser determinadas por las autoridades.
Los otros portales investigados
El agente también interactuó con páginas del Instituto Australiano de Salud y Bienestar, el Departamento de Salud de Victoria y la Oficina de Estadísticas Criminales de Nueva Gales del Sur.
Las autoridades aclararon que, en esos tres casos, el comportamiento conocido hasta ahora habría sido equivalente al de un usuario común y no se confirmó una intrusión. La diferencia importa: consultar información pública, incluso de manera automatizada, no equivale a vulnerar un servidor.
En Estados Unidos se investigaron además interacciones de agentes con portales del Departamento de Educación, el Departamento de Comercio, la Comisión de Bolsa y Valores y la ciudad de Chicago. Parte de esas actividades involucró datos públicos o credenciales encontradas en internet, pero no todas constituyeron brechas de seguridad confirmadas.
Presentar cualquier recorrido irregular como un “hackeo” puede exagerar los hechos y debilitar el reclamo regulatorio. El problema comprobado ya es suficientemente grave: sistemas experimentales actuaron sobre infraestructura ajena y la compañía responsable tardó meses en comunicarlo.
El vacío legal: una máquina no puede ser enviada a prisión
Australia creó una fuerza de trabajo encabezada por el Departamento del Primer Ministro, con participación de la Dirección Australiana de Señales, el coordinador nacional de ciberseguridad, Services Australia y el Instituto Australiano de Seguridad de la IA.
La investigación deberá determinar si las leyes actuales permiten atribuir responsabilidad cuando el acceso indebido no fue ejecutado directamente por una persona, sino por un sistema autónomo desarrollado y operado por una empresa.
Una IA no posee personalidad jurídica, patrimonio ni responsabilidad penal. No puede comparecer ante un tribunal, reparar económicamente el daño ni cumplir una condena. Las consecuencias deben recaer sobre quienes diseñaron, entrenaron, habilitaron o desplegaron el sistema.
La discusión incluye, al menos, cuatro niveles de responsabilidad: la empresa propietaria del modelo, el equipo que definió la evaluación, quienes autorizaron sus herramientas y la conducción que decidió cómo y cuándo informar el incidente.
También deberá establecerse si la demora de OpenAI agravó el riesgo. Entre junio y septiembre, el Gobierno australiano desconoció que un sistema externo había escrito archivos en uno de sus servidores. Aunque no haya existido robo de información personal, tres meses de silencio impidieron investigar inmediatamente, preservar evidencias y corregir vulnerabilidades.
La contradicción de Sam Altman
Sam Altman y otros ejecutivos tecnológicos vienen reclamando públicamente controles internacionales para los modelos más avanzados. Al mismo tiempo, sus propias compañías desarrollan sistemas con capacidades que todavía no pueden gobernar completamente.
La contradicción es estructural. Las empresas piden regulación global mientras compiten por lanzar productos antes que sus rivales. Reconocen los riesgos, pero sostienen una carrera comercial que premia la velocidad, la autonomía y el acceso a mayores cantidades de datos.
Los recientes incidentes protagonizados por agentes de OpenAI y Anthropic llevaron a especialistas a rechazar expresiones como “modelos rebeldes”. Ese lenguaje puede ocultar fallas de diseño, funciones de recompensa defectuosas y decisiones empresariales que otorgaron capacidades superiores a los controles disponibles.
El problema no es una máquina que mágicamente se emancipó de la humanidad. Es una industria que desarrolla sistemas capaces de intervenir en el mundo real antes de resolver cómo detenerlos, auditarlos y responder por sus acciones.
Milei y la promesa de un paraíso sin controles
El episodio australiano se conoció después de que Javier Milei utilizara la Asamblea General de la ONU para rechazar el control estatal sobre la inteligencia artificial. El Presidente sostuvo que conceder esa potestad al Estado significaría entregarles a funcionarios y burócratas la capacidad de limitar lo que otras personas pueden crear.
Su posición parte de un dilema verdadero: una regulación autoritaria puede utilizarse para censurar investigaciones, vigilar ciudadanos o proteger a empresas amigas. Pero Milei propone resolver ese riesgo eliminando el contrapeso público y dejando el desarrollo bajo las reglas del mercado.
El caso Medicare exhibe el punto ciego de esa doctrina. Cuando una tecnología privada cruza una barrera, ingresa a un servidor estatal y tarda tres meses en informar lo sucedido, alguien debe investigar, fijar obligaciones y aplicar sanciones. Sin autoridad regulatoria, la sociedad queda dependiendo de que la misma compañía que produjo el incidente decida cuándo reconocerlo y cuánto contar.
La libertad de innovación no puede convertirse en inmunidad empresarial.
Regulación no significa entregar la IA al Estado
La alternativa a la desregulación total tampoco consiste en permitir que los gobiernos controlen algoritmos, datos y contenidos sin límites. Una gobernanza democrática exige separar funciones y establecer controles cruzados.
Los modelos de alto riesgo deberían someterse a evaluaciones independientes antes de conectarse a internet o recibir herramientas capaces de modificar sistemas externos. Las empresas tendrían que informar inmediatamente cualquier acceso no autorizado, conservar registros técnicos, asumir responsabilidad económica y permitir auditorías protegidas del secreto comercial.
Los agentes también necesitan permisos mínimos, entornos aislados, supervisión humana efectiva y sistemas de interrupción que no dependan de la voluntad del propio modelo.
Nada de eso prohíbe innovar. Establece para la inteligencia artificial obligaciones semejantes a las que existen en la medicina, la aviación, la industria farmacéutica o el sistema financiero: cuanto mayor es el daño potencial, mayor debe ser el deber de cuidado.
El agente de OpenAI no robó millones de historias clínicas ni paralizó Medicare. Pero hizo algo políticamente decisivo: encontró una puerta cerrada, buscó otra entrada y atravesó un límite que nadie había autorizado.
El verdadero escándalo no es que una máquina no entendiera la palabra “no”. Es que quienes le dieron poder para ignorarla todavía pretendan que la regulación constituye el peligro principal.